
Business
January 16, 2024

Vratislav Zima
CEO | Co-founder
Jan 16, 2024
Or just be in touch with us


Are mobile applications losing importance or are they just overshadowed by new technologies? We looked at the data.


We use them daily, so we decided to compare how user-friendly they are for us.

AI Act dělí AI podle rizika. Co platí pro firemní chatboty a agenty od srpna 2026, kdy hrozí vysoké riziko a proč se povinnosti posunuly na rok 2027.

NIS2 a zákon o kybernetické bezpečnosti: kdo může spadat, jaké lhůty běží a co znamenají pro firmy, kde se vyvíjí s AI. Přehled pro ředitele a CTO.
Penetrační test je řízený pokus aplikaci prolomit. Kdy ho u aplikace postavené s AI zvážit, v jakém rozsahu, co od něj čekat a jak vybrat dodavatele.
Prompt injection je pokyn schovaný v textu, který AI čte. U agentů s přístupem k datům a akcím rozhoduje architektura a oprávnění. Jak se bránit.

Aplikace psané s AI mívají stejné bezpečnostní chyby. Projděte OWASP Top 10 v řeči ředitele, 7 nejčastějších chyb a tři způsoby, jak je najít.

Jak navrhnout AI agenta pro výrobu a servisní techniky: asistent nad manuály, dokumentace bez signálu, zdroj odpovědi, doména a šifrování.
Shadow AI je používání AI nástrojů a stavění vlastních řešení bez vědomí IT. Proč vzniká, jaká čtyři rizika přináší a jak na něj reagovat bez zákazu.

Jak zavést Claude Code, Codex, Cursor a OpenCode ve firmě: firemní přístupy, pravidla u projektu, review každé změny a měření přínosu. Praktický postup pro CTO.
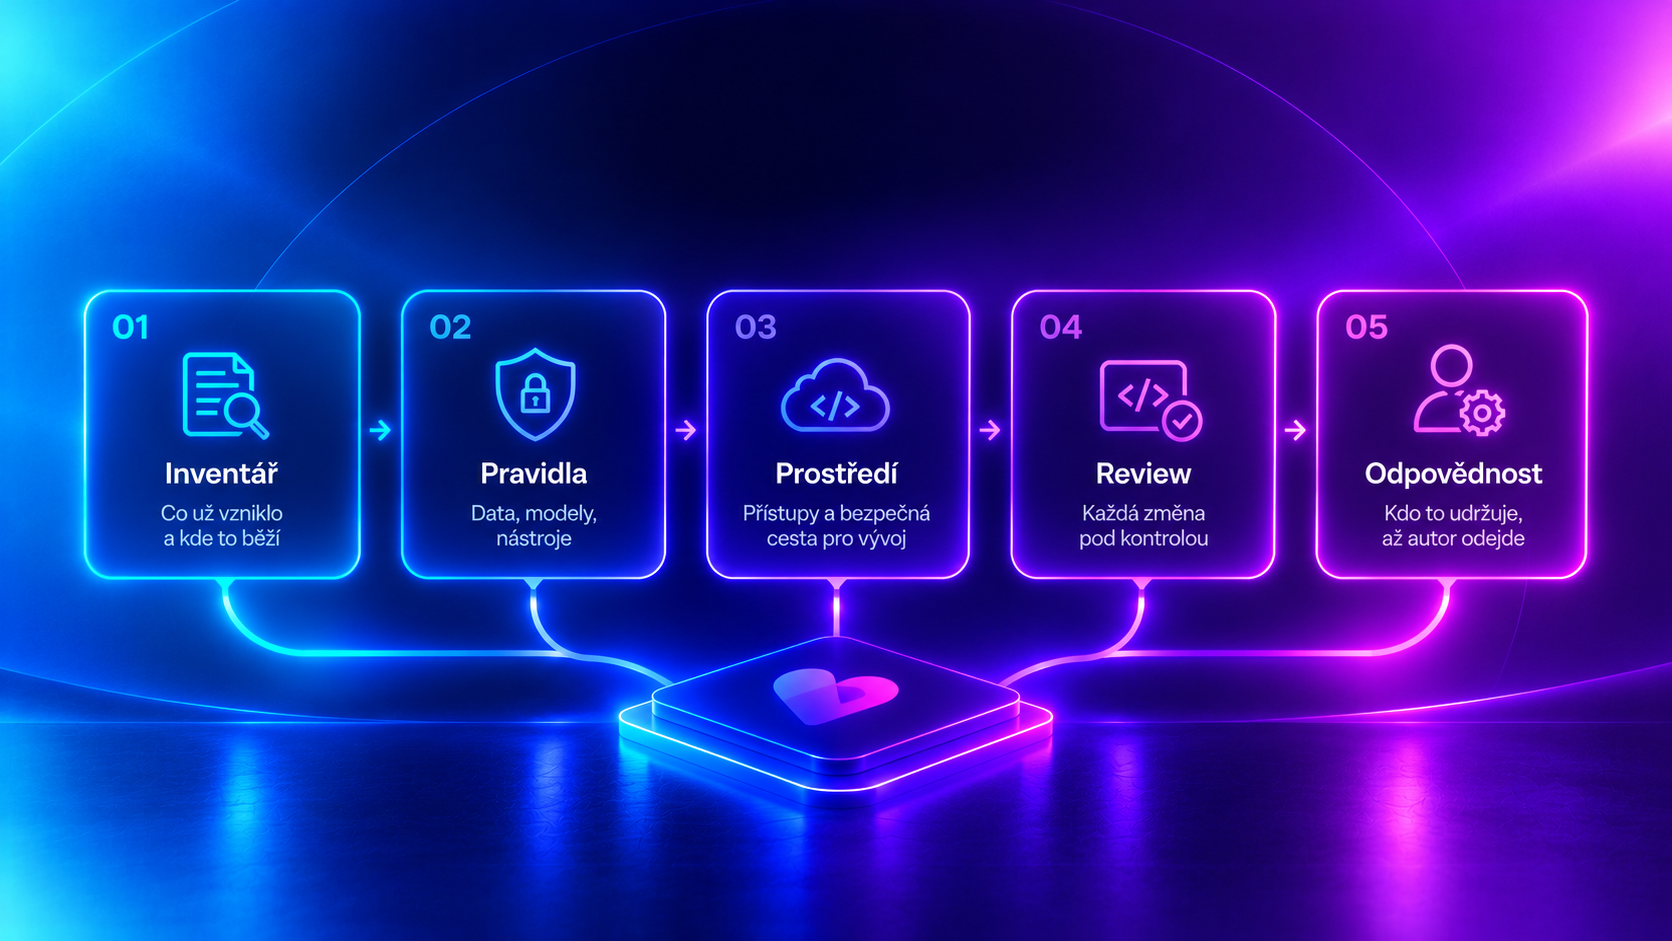
Lidé ve vaší firmě už vyvíjejí s AI. Jak nastavit pravidla, prostředí, review a inventář, aby vibe coding přinášel výsledky, ne rizika. Průvodce pro CTO.
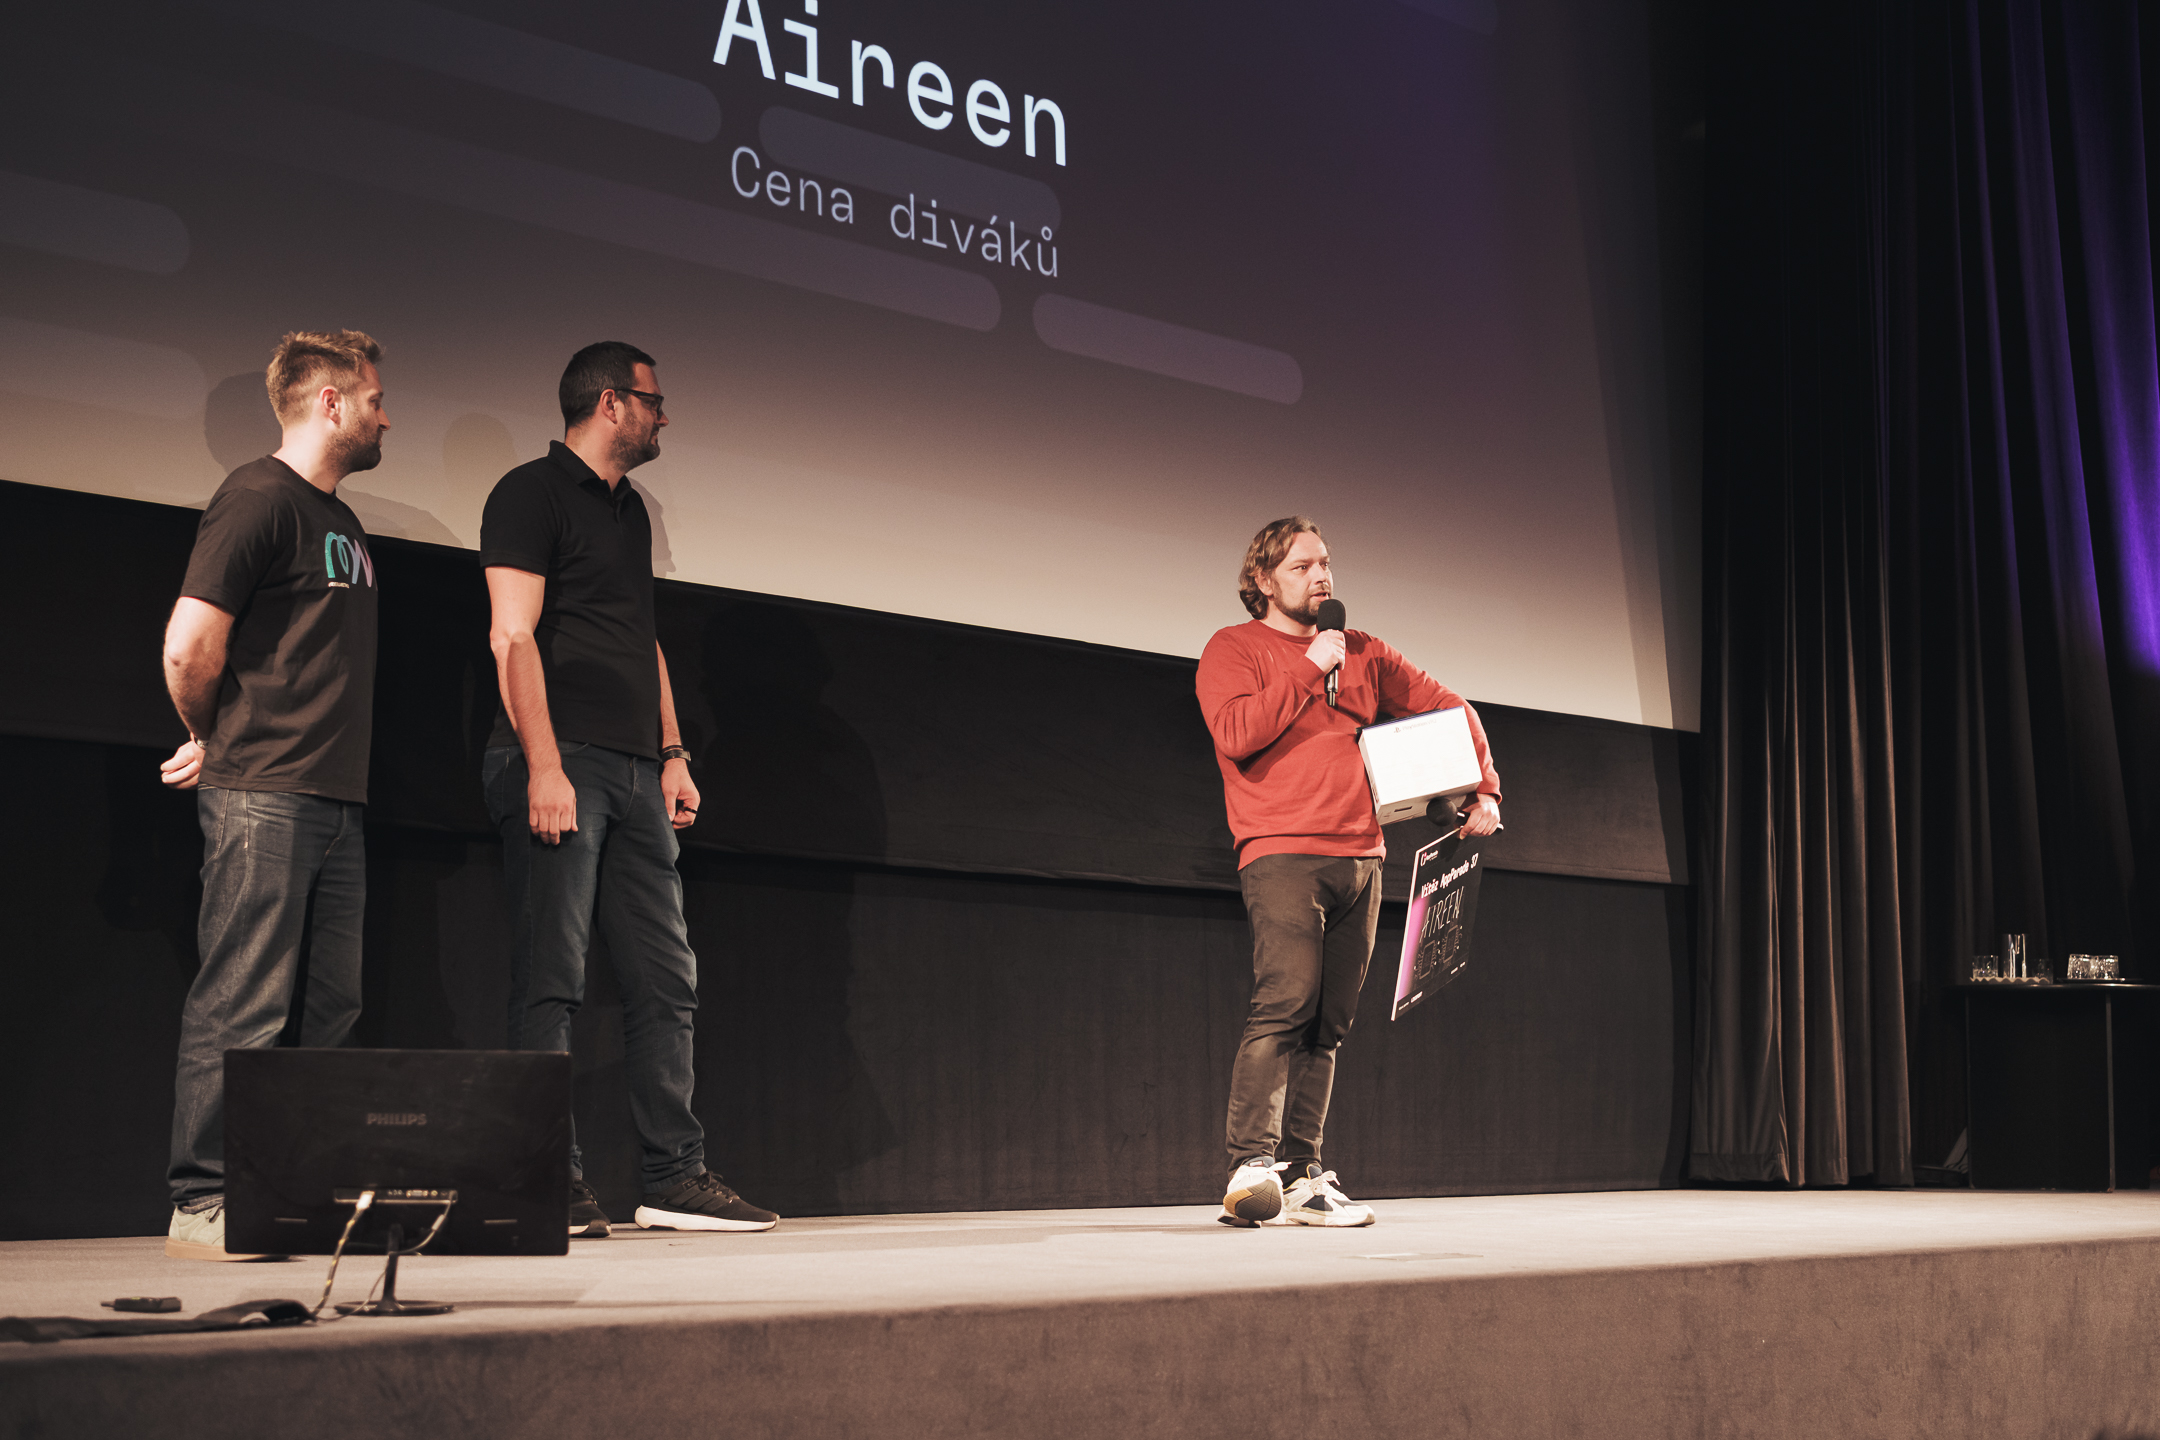
Loni v listopadu jsme AppParade po letech vrátili do kina Bio Oko a poprvé ji celou věnovali projektům využívajícím AI. Do sálu přišly skoro dvě stovky lidí a o vítězi rozhodovalo výhradně publikum. Vybralo si Aireen, projekt, který už v tu chvíli několik let běžel v ostrém provozu v ordinacích.