
Business
November 17, 2026
The AI Act sorts AI by risk. What applies to company chatbots and agents since August 2026, when high risk applies and why duties moved to 2027.

MeguMethod
Nov 17, 2026
8 minutes
Or just be in touch with us


The AI Act sorts AI by risk. What applies to company chatbots and agents since August 2026, when high risk applies and why duties moved to 2027.
NIS2 and the Czech Cybersecurity Act: who may be covered, which deadlines run and what it means for companies developing with AI. For CEOs and CTOs.
A penetration test is a controlled attempt to break into an app. When to consider one for an AI-built app, how broad it should be and how to choose a supplier.
Prompt injection is an instruction hidden in text an AI reads. For agents with access to data and actions, architecture and permissions decide. How to defend.

Apps written with AI have the same security flaws. Go through the OWASP Top 10 in plain terms, the 7 most common flaws and three ways to find them.

How to design an AI agent for manufacturing and service technicians: manual assistant, offline documentation, answer sources, domain limits, encryption.
Shadow AI means using AI tools and building your own solutions without IT knowing. Why it happens, the four risks it brings and how to respond without a ban.

How to roll out Claude Code, Codex, Cursor and OpenCode: company access, project rules, review of every change and measuring the benefit. A guide for CTOs.
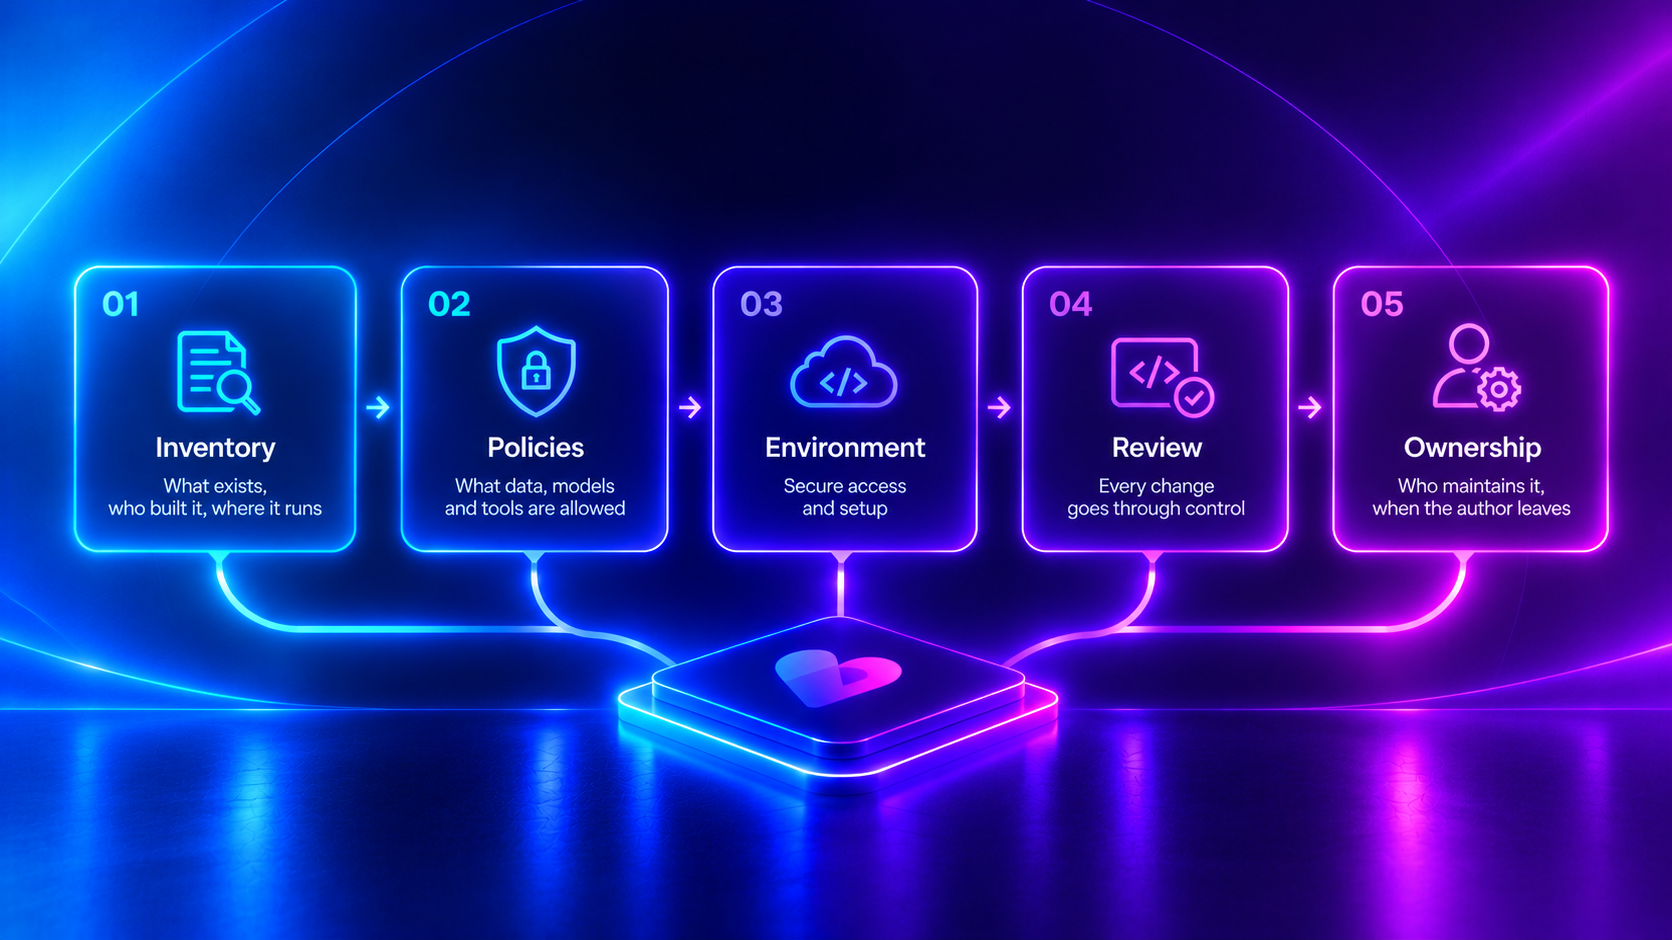
People in your company already build with AI. How to set rules, an environment, review and an inventory so vibe coding brings results, not risks. For CTOs.
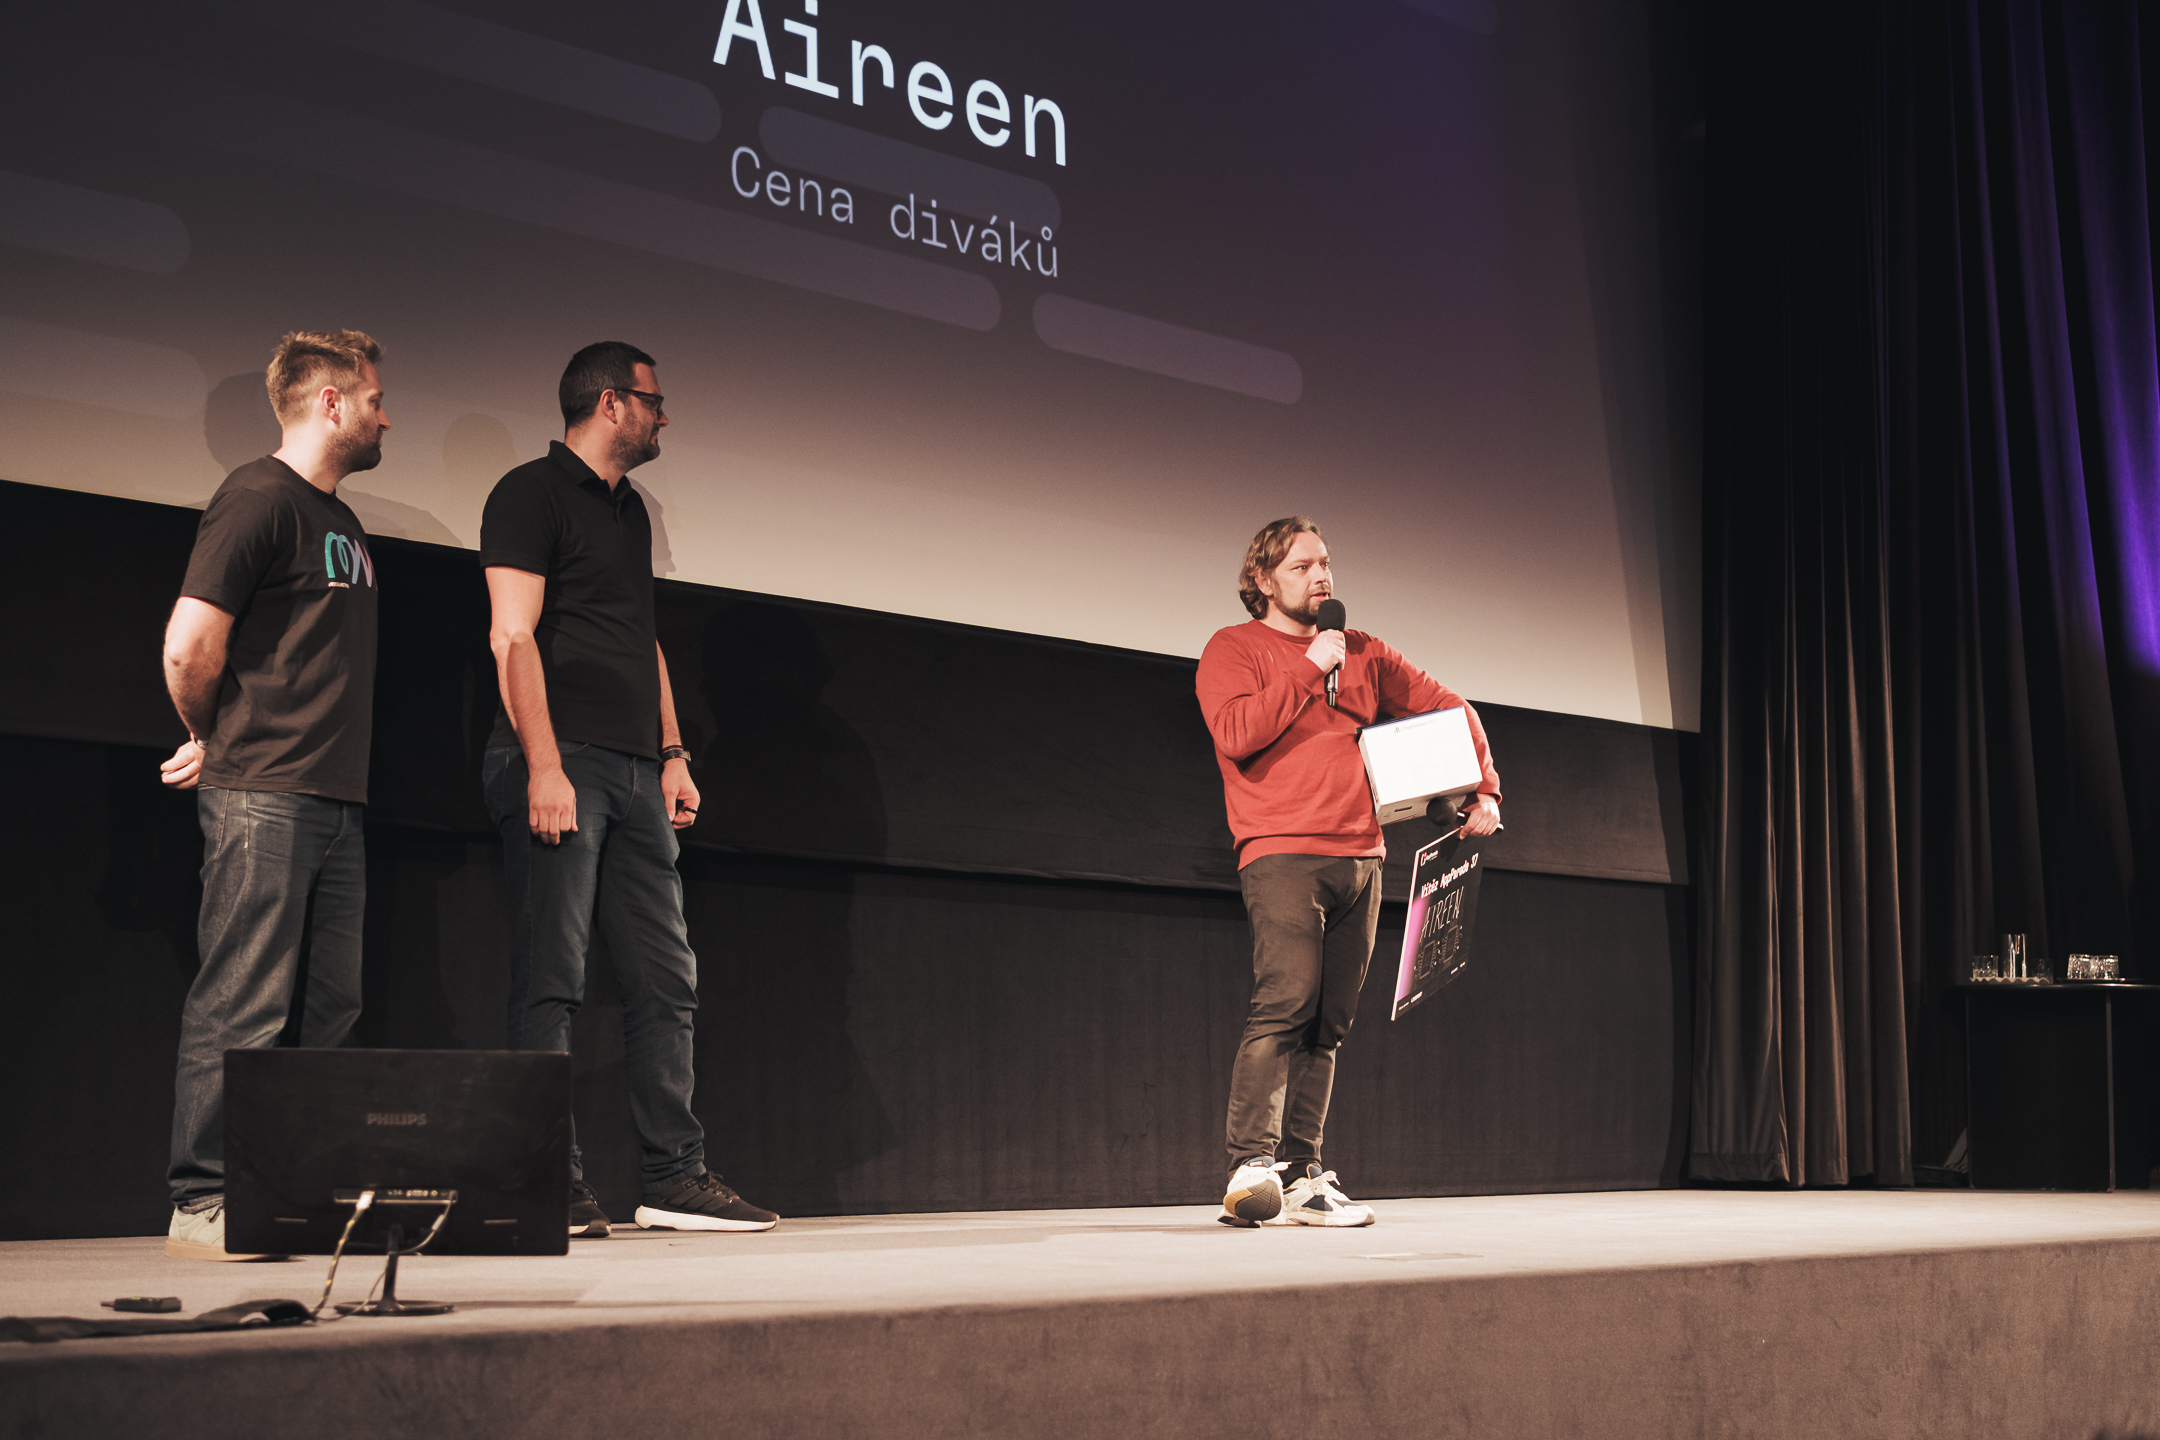
Last November we brought AppParade back to the Bio Oko cinema after years away and, for the first time, dedicated the whole evening to projects built on AI. Almost two hundred people came, and the audience alone chose the winner. They picked Aireen, a project that had already been running in live clinical practice for several years.

AI Act dělí AI podle rizika. Co platí pro firemní chatboty a agenty od srpna 2026, kdy hrozí vysoké riziko a proč se povinnosti posunuly na rok 2027.
NIS2 a zákon o kybernetické bezpečnosti: kdo může spadat, jaké lhůty běží a co znamenají pro firmy, kde se vyvíjí s AI. Přehled pro ředitele a CTO.
Penetrační test je řízený pokus aplikaci prolomit. Kdy ho u aplikace postavené s AI zvážit, v jakém rozsahu, co od něj čekat a jak vybrat dodavatele.
Prompt injection je pokyn schovaný v textu, který AI čte. U agentů s přístupem k datům a akcím rozhoduje architektura a oprávnění. Jak se bránit.
Aplikace psané s AI mívají stejné bezpečnostní chyby. Projděte OWASP Top 10 v řeči ředitele, 7 nejčastějších chyb a tři způsoby, jak je najít.
Jak navrhnout AI agenta pro výrobu a servisní techniky: asistent nad manuály, dokumentace bez signálu, zdroj odpovědi, doména a šifrování.
Shadow AI je používání AI nástrojů a stavění vlastních řešení bez vědomí IT. Proč vzniká, jaká čtyři rizika přináší a jak na něj reagovat bez zákazu.
Jak zavést Claude Code, Codex, Cursor a OpenCode ve firmě: firemní přístupy, pravidla u projektu, review každé změny a měření přínosu. Praktický postup pro CTO.
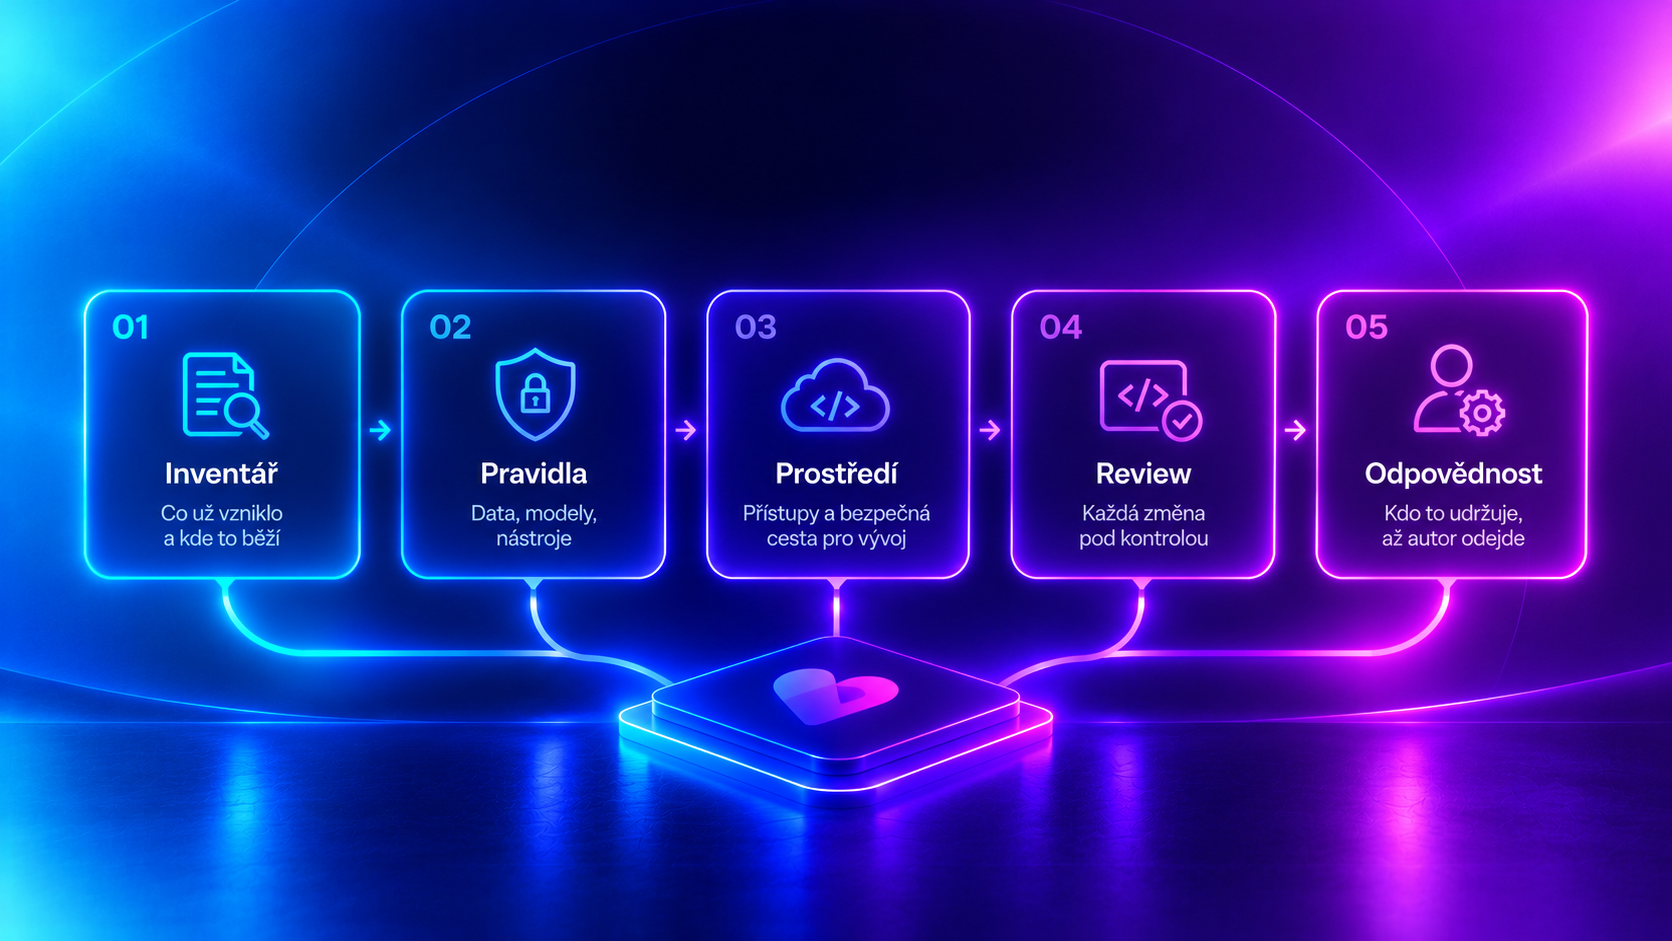
Lidé ve vaší firmě už vyvíjejí s AI. Jak nastavit pravidla, prostředí, review a inventář, aby vibe coding přinášel výsledky, ne rizika. Průvodce pro CTO.
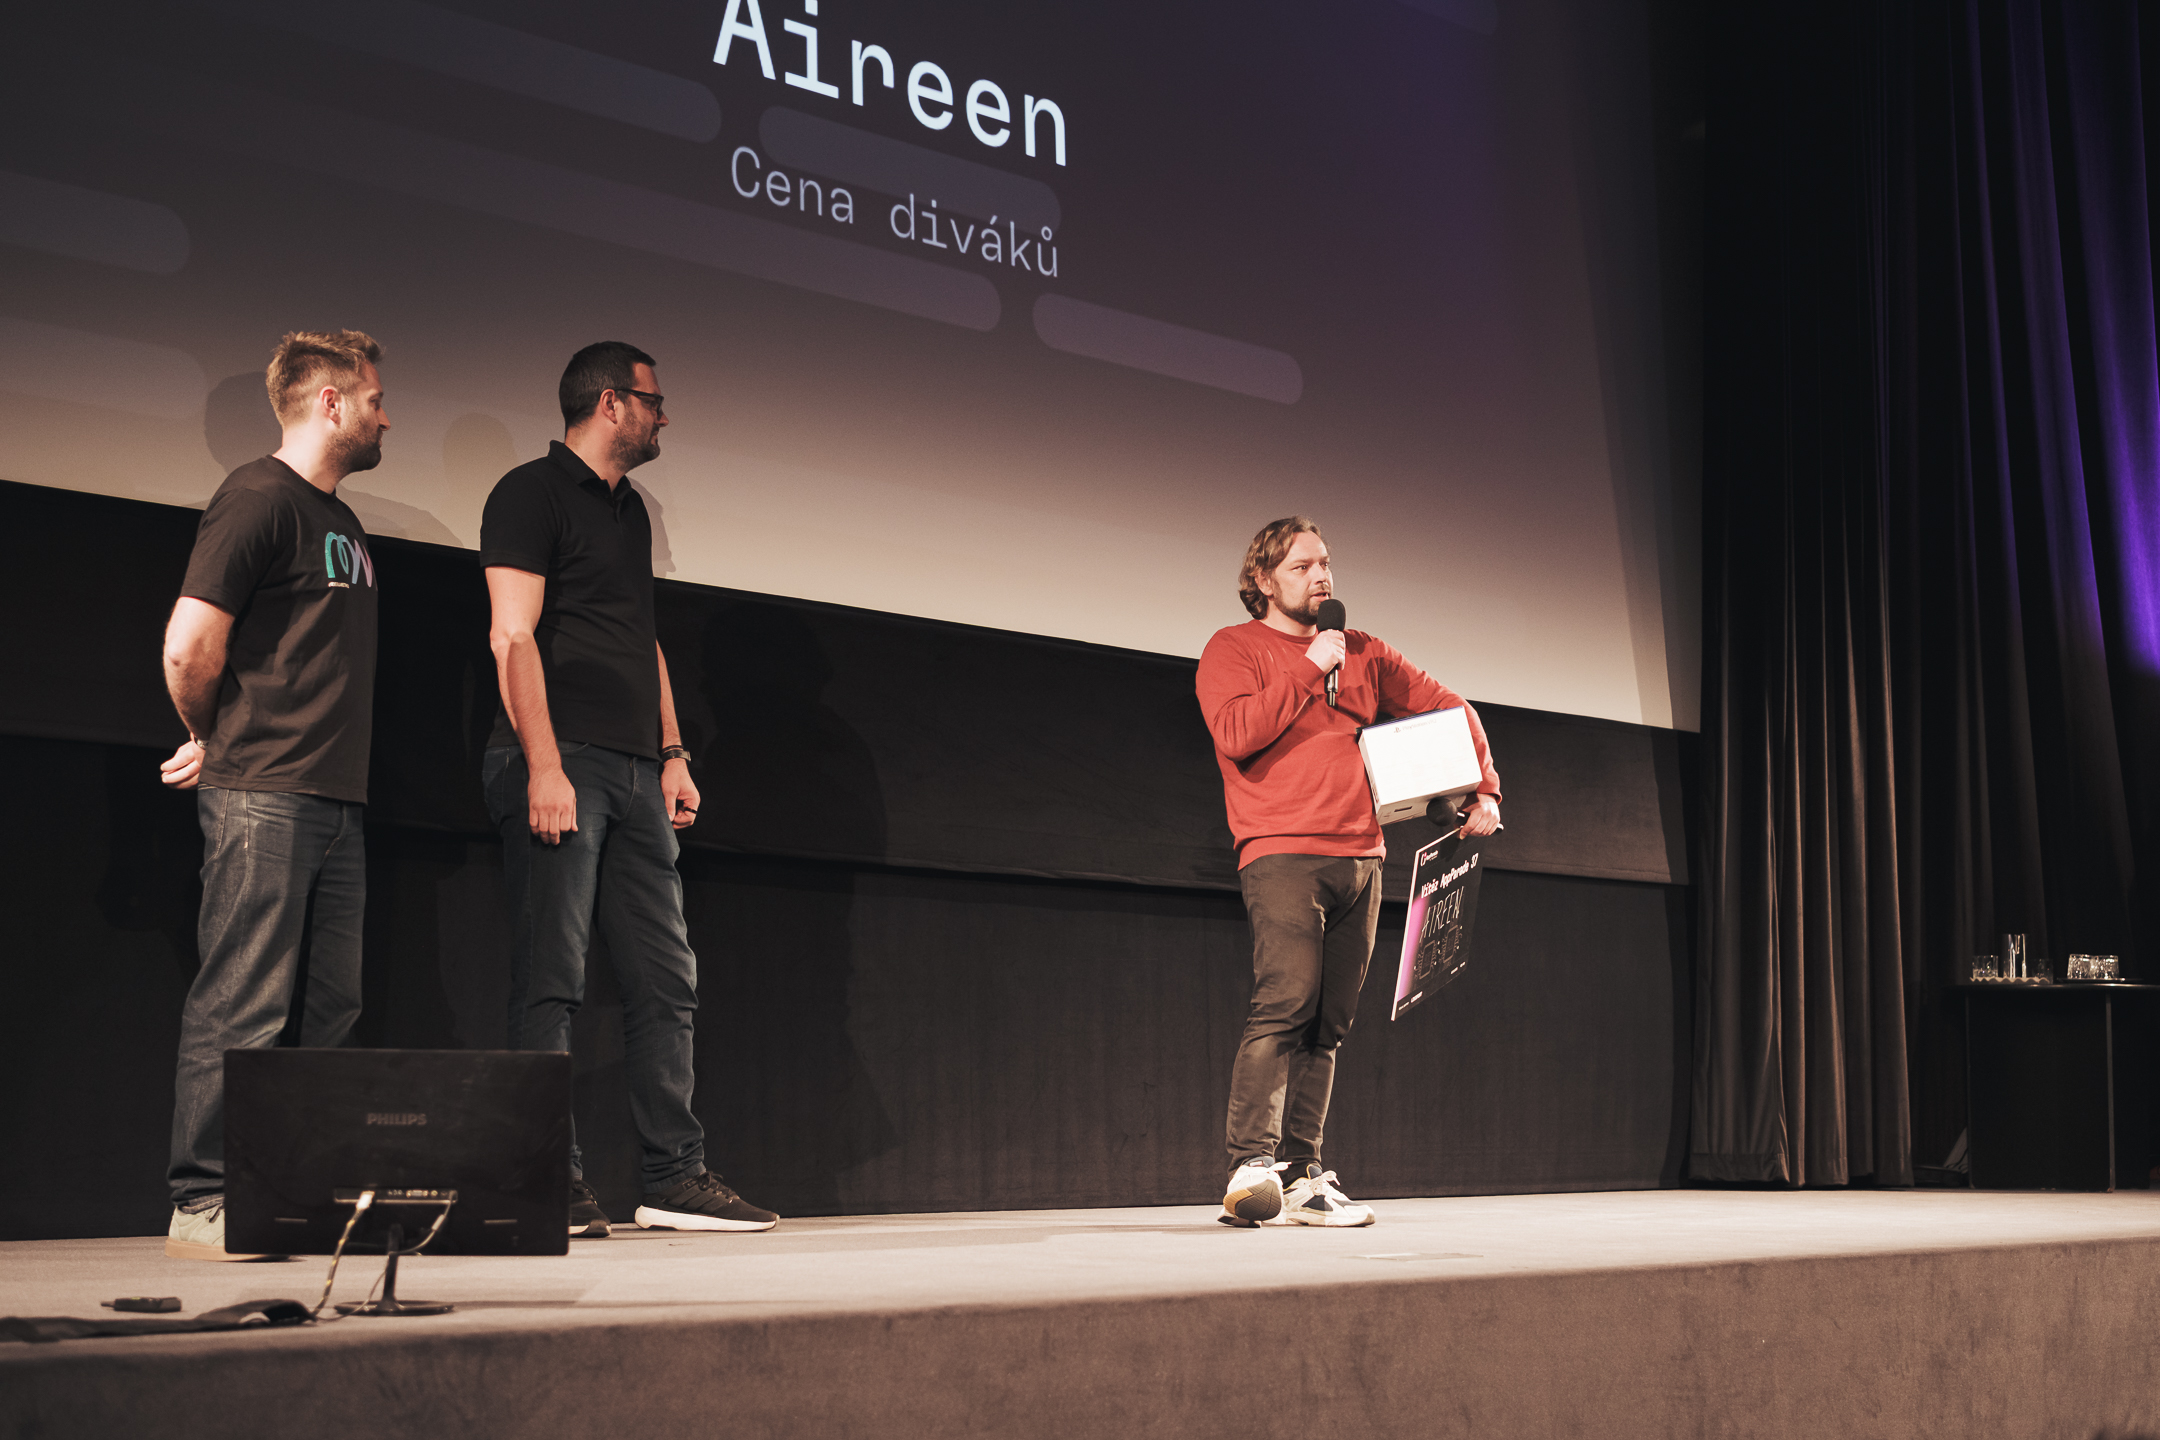
Loni v listopadu jsme AppParade po letech vrátili do kina Bio Oko a poprvé ji celou věnovali projektům využívajícím AI. Do sálu přišly skoro dvě stovky lidí a o vítězi rozhodovalo výhradně publikum. Vybralo si Aireen, projekt, který už v tu chvíli několik let běžel v ostrém provozu v ordinacích.